01 /
入力から処理まで追う
名前や文字列の一致だけでなく、入力の出どころ、変数への代入、危険な処理までの経路を指摘の関連情報に表示します。
LLMSCAN / VS CODE / LOCAL STATIC ANALYSIS
LLMの応答や外部入力が、SQL・シェル・HTML出力へ届いていないか。Python・TypeScript・JavaScript・PHPをローカルで解析し、VS Codeの中で入力から処理までの経路を確認できます。
LLM output / User input
           ↓
    Variables & assignments
           ↓
SQL / Shell / HTML01 /
名前や文字列の一致だけでなく、入力の出どころ、変数への代入、危険な処理までの経路を指摘の関連情報に表示します。
02 /
LLMの応答に加え、エージェントのツール呼び出し引数やMCPのツール引数も対象。モデル出力をそのまま実行・表示する箇所を確認します。
03 /
エディターの波線、ホバー解説、Quick Fixから、CLIの差分スキャン・SARIF出力まで。同じ解析を日常の開発フローに組み込めます。
01 / FEATURE TOUR
LLM SECURITY SCANNER / 01
対応するOpenAI・Anthropic・Gemini・Ollamaなどの応答や、LangChain・LlamaIndex・Vercel AI SDKの経路を解析します。SQL、eval、シェル、innerHTMLなどに渡す前に、入力の扱いを確認できます。
このページで詳しい使い方を見る ↓// Illustrative input-to-sink path
const output = response.choices[0].message.content;
const query = output;
db.execute(query);LLM SECURITY SCANNER / 02
ファイルを開くと自動解析し、波線と問題パネルに結果を表示。ホバーで危険な理由・安全な書き方・CWEへの参照を確認できます。対応する指摘にはtextContentやyaml.safe_loadなどへのQuick Fixを用意します。
このページで詳しい使い方を見る ↓// Avoid interpreting untrusted text as HTML
element.textContent = modelOutput;LLM SECURITY SCANNER / 03
.llmscan.ymlで独自のsources・sinks・sanitizers、除外パス、確信度を設定。ベースラインで既存の指摘を記録し、CLIでは変更ファイルに絞った検査とJSON・SARIF出力ができます。
このページで詳しい使い方を見る ↓minConfidence: medium
failOn: high
baseline: .llmscan-baseline.json
exclude:
- "**/generated/**"02 / FROM INPUT TO ACTION
対応言語のファイルを開き、ローカルの構文解析と関数内の入力追跡を実行します。
サイドバーと問題パネルから該当行へ移動。入力から危険な処理までの関連情報を読みます。
Quick Fixや手動で修正。必要ならAI修正用Markdownをコピーし、レビュー後に再スキャンします。
03 / COVERAGE
Python・TypeScript・JavaScript・PHP。SQL・OSコマンド・コード実行・XSS・安全でないデシリアライズなどと、LLM05に関連する出力処理を検査します。
Tree-sitter WASMによる関数内の追跡が中心です。対応パターンとカスタムルールに基づく指摘を確認し、実際の悪用可能性はコードと実行条件を合わせて判断します。
04 / GET STARTED
VS Code 1.85以降で「LLMScan - AI Security Scanner」をインストール。解析用のAPIキーや外部サーバーは不要です。
Python・TypeScript・JavaScript・PHPのファイルを開きます。波線をホバーし、問題パネルやLLMScanサイドバーから経路を確認します。
サイドバーからワークスペース全体をスキャン。チームの基準に合わせて.llmscan.ymlやベースラインを設定し、修正後に再検査します。
Tree-sitter WASMを使ってローカルで解析し、ソースコードやファイル名を外部へ自動送信しません。AI修正用Markdownのコピーはクリップボードへの出力です。外部のAIへ貼り付ける場合は、含まれるコードやパスを確認してから共有してください。
EXPLORE THE APPS / TIP
気になるアプリから、機能と使い方をご覧ください。
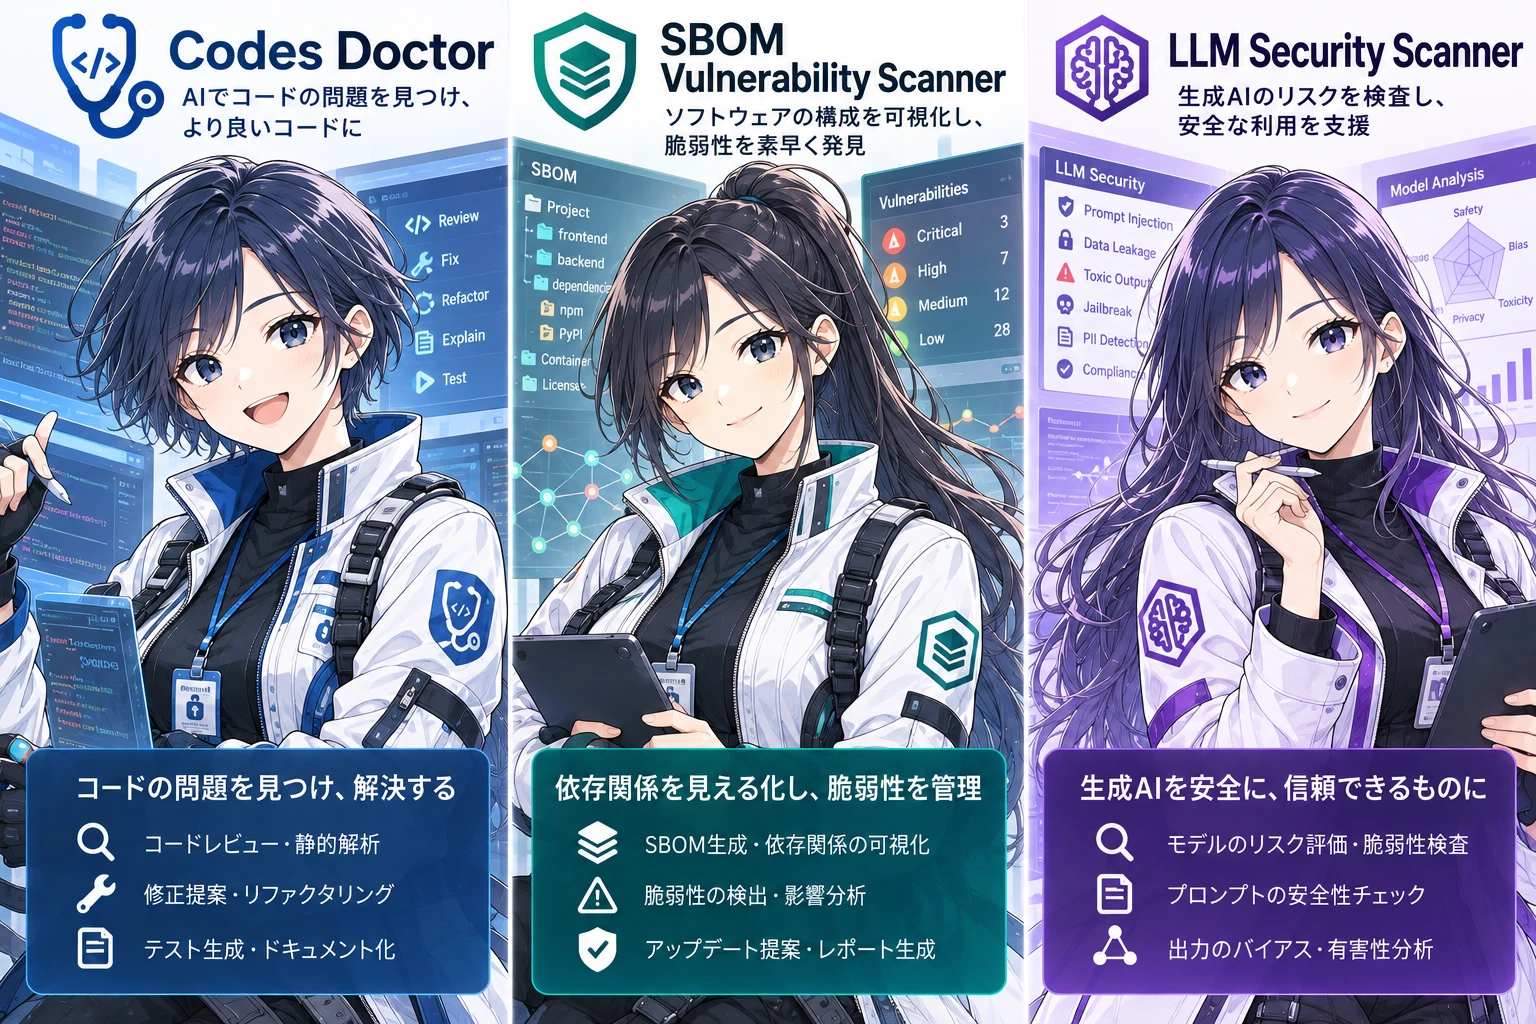
コードの構造・技術負債・セキュリティを診断。
紹介を見る 依存関係の部品表を生成し、既知の脆弱性を検査。
紹介を見る LLM応答や外部入力から危険な処理への経路を確認。
紹介を見るイラストは各アプリの紹介イメージです。機能・対応範囲は、それぞれの紹介をご覧ください。