01 /
部品のつながりが見える
依存関係を一覧とツリーで確認。名前・バージョン・ライセンス・CVEで絞り込み、直接依存と推移的依存を区別できます。
VS CODE EXTENSION / SOFTWARE SUPPLY CHAIN
VS Codeの中でソフトウェア部品表を生成し、依存関係の既知の脆弱性を検査。部品の一覧から修正候補、共有用のレポートまでを、いつもの開発環境で確認できます。
01 /
依存関係を一覧とツリーで確認。名前・バージョン・ライセンス・CVEで絞り込み、直接依存と推移的依存を区別できます。
02 /
既知の脆弱性を重大度と修正版の情報で確認。CISA KEV掲載の指摘やライセンス分類も、レビューの手がかりになります。
03 /
HTMLで探索し、JSONで連携し、Wordで報告。日本語出力に対応し、解析状態や検査範囲も確認できます。
01 / FEATURE TOUR
SBOM VULNERABILITY SCANNER / 01
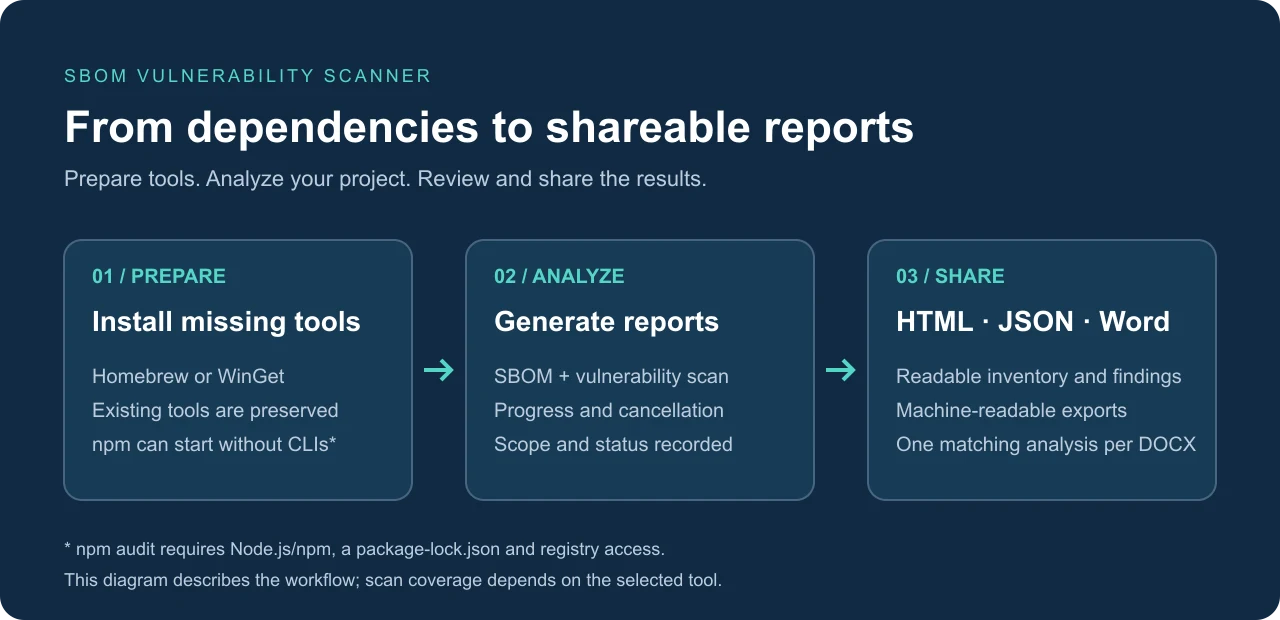
Syft・Trivyによる生成・検査に対応。npmではmanifestとnpm auditを選べば、Syft・Trivyなしでも開始できます。実際の検査範囲は使用ツールとlockfileの状態に依存します。
このページで詳しい使い方を見る ↓ SBOM VULNERABILITY SCANNER / 02
依存関係の一覧と脆弱性の指摘をHTML・JSON・Wordに出力。複数のnpmプロジェクトを検出した場合は、全体の要約と個別レポートを生成できます。
このページで詳しい使い方を見る ↓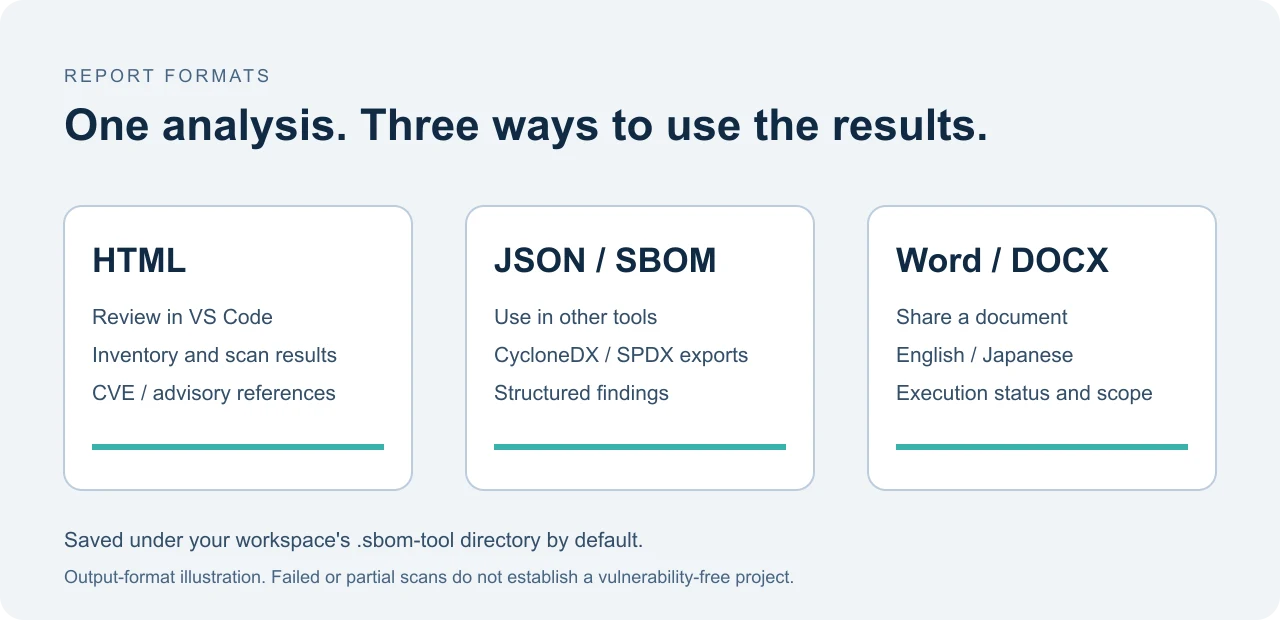
SBOM VULNERABILITY SCANNER / 03
package.jsonの診断表示とQuick Fixで、修正版への更新候補を確認。抑制ルールでは理由と期限を設定し、レポートに判断を残せます。更新後は依存関係の再インストールと動作確認を行います。
このページで詳しい使い方を見る ↓{
"suppressions": [{
"cveId": "CVE-2023-12345",
"reason": "Review decision and supporting evidence",
"expires": "2026-12-31"
}]
}02 / FROM INPUT TO ACTION
依存関係を抽出し、CycloneDXやSPDX形式で共有できる部品表を用意します。
Trivyまたはnpm auditで検査し、重大度、修正版、検査の実行状態を確認します。
エディターで指摘を確認し、必要な修正とレビュー結果をレポートで共有します。
03 / COVERAGE
npmのlockfileとワークスペースに対応。複数プロジェクトをまとめる場合も、失敗やスキップを集計に残します。
Syft・Trivyの対応範囲で利用できます。自動セットアップにはmacOS/LinuxのHomebrew、WindowsのWinGetなどが必要です。
04 / GET STARTED
VS Code 1.90以降で拡張機能をインストールし、信頼済みのローカルプロジェクトを開きます。
アクティビティバーのSBOM Scannerを開きます。npmならmanifest・npm-audit、それ以外はSyft・Trivyの準備から始めます。
生成・検査を実行し、解析状態と対象範囲を確認。導入版で利用可能なレポート出力を選びます。
解析はローカルの拡張機能とCLIで行います。npm auditは依存関係情報を設定されたレジストリへ送り、Trivyはデータベース更新でネットワークを使用します。レポートには依存関係名や対象パスが含まれます。
EXPLORE THE APPS / TIP
気になるアプリから、機能と使い方をご覧ください。
コードの構造・技術負債・セキュリティを診断。
紹介を見る 依存関係の部品表を生成し、既知の脆弱性を検査。
紹介を見る LLM応答や外部入力から危険な処理への経路を確認。
紹介を見るイラストは各アプリの紹介イメージです。機能・対応範囲は、それぞれの紹介をご覧ください。