01 /
ログイン後も、シナリオで
SPAや認証後の画面をPlaywrightで探索。記録した操作を確認し、テスト作成・再実行・動的診断に共用できます。
PLAYWRIGHT / ZAP / LOCAL WEB ASSESSMENT
ログイン後の画面やフォームを、実ブラウザーでたどる。Playwrightによる探索・操作シナリオとZAP連携、ローカルのソース解析を、ひとつのWeb画面で扱います。
01 /
SPAや認証後の画面をPlaywrightで探索。記録した操作を確認し、テスト作成・再実行・動的診断に共用できます。
02 /
フォームのHTML制約から正常・境界・異常値を作成し、ペアワイズで組み合わせ。Playwright specやYAMLに出力します。
03 /
動的診断と静的解析の指摘を、重要度・OWASP分類・根拠・改善案と一緒に確認できます。
01 / FEATURE TOUR
WEB SECURITY HUB / 01
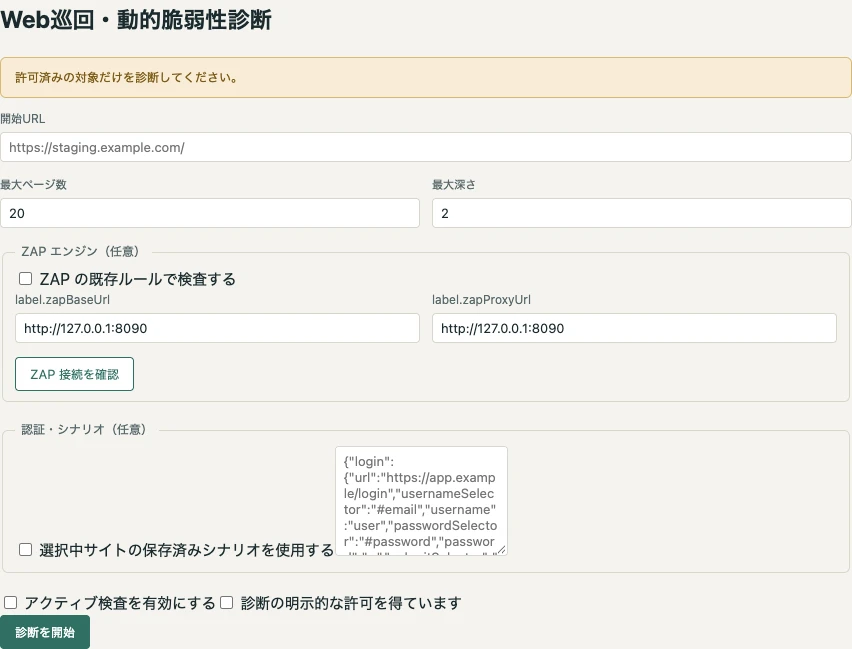
開始URLと巡回範囲を設定し、同一オリジンの通信を収集。ZAPを有効にすると既存のPassive・Active Scan Rulesを利用できます。Active Scanは明示的な許可のあるステージング環境で実行します。
このページで詳しい使い方を見る ↓ WEB SECURITY HUB / 02
保存済みシナリオで通常のリンク巡回だけでは到達できないフォームへ進みます。発見したフォームからテストケースを生成し、再実行やHTMLレポートにつなげます。
このページで詳しい使い方を見る ↓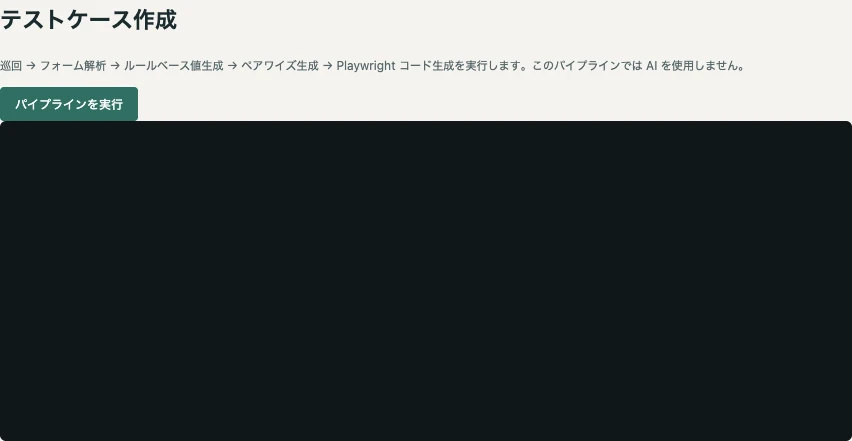
WEB SECURITY HUB / 03
ローカルのソースツリーからコマンド実行、SQL文字列連結、秘密情報の可能性などを抽出。根拠を読んで確認します。任意のClaude Codeレビューは、表示中の結果を許可して渡す場合だけ利用します。
このページで詳しい使い方を見る ↓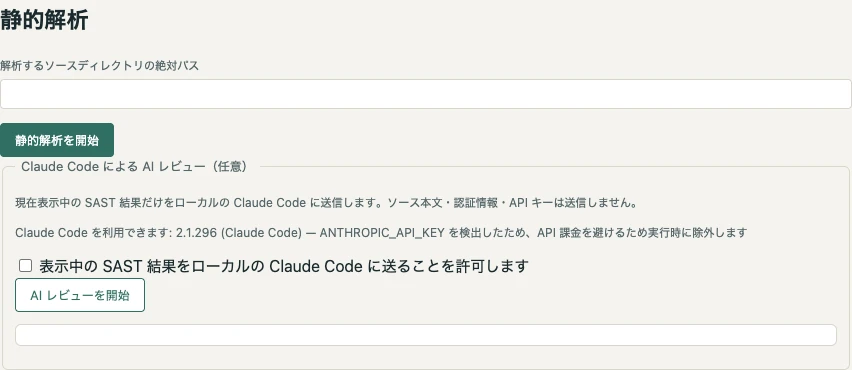
02 / FROM INPUT TO ACTION
認証と操作シナリオを用意し、確認したいページやフォームへ進む道筋を定義します。
フォームのテストケース生成と、Playwright・ZAPによる動的診断で同じシナリオを利用します。
HTMLレポートや生成したspecを確認し、問題箇所を修正。保存したシナリオを次の回帰テストに使います。
03 / COVERAGE
Playwrightが認証済み探索とシナリオ再生を担当。ZAPの既存ルールで、収集した通信を検査します。
自組織または許可済みの環境が対象です。フォームテストとActive Scanはリクエストを送るため、まず小さなステージング範囲から開始します。
04 / GET STARTED
Node.js 22以降を用意し、GitHubから取得したフォルダーで依存関係をインストールします。
git clone https://github.com/masahiroid/web-security-hub.git
cd web-security-hub
npm installChromiumを用意してローカルアプリを起動。ブラウザーで localhost:4173 を開きます。
npx playwright install chromium
npm start許可済みの対象URL、認証、巡回上限を設定。必要な機能から試し、ZAP連携は利用ガイドに沿って追加します。
アプリとソース解析はローカルで動作します。ブラウザーの探索・診断は対象サイトへ通信し、ZAP連携ではローカルプロキシを通します。任意のClaude Codeレビューでは、明示許可した表示中のSAST結果がレビュー先に渡ります。
EXPLORE THE APPS / TIP
気になるアプリから、機能と使い方をご覧ください。
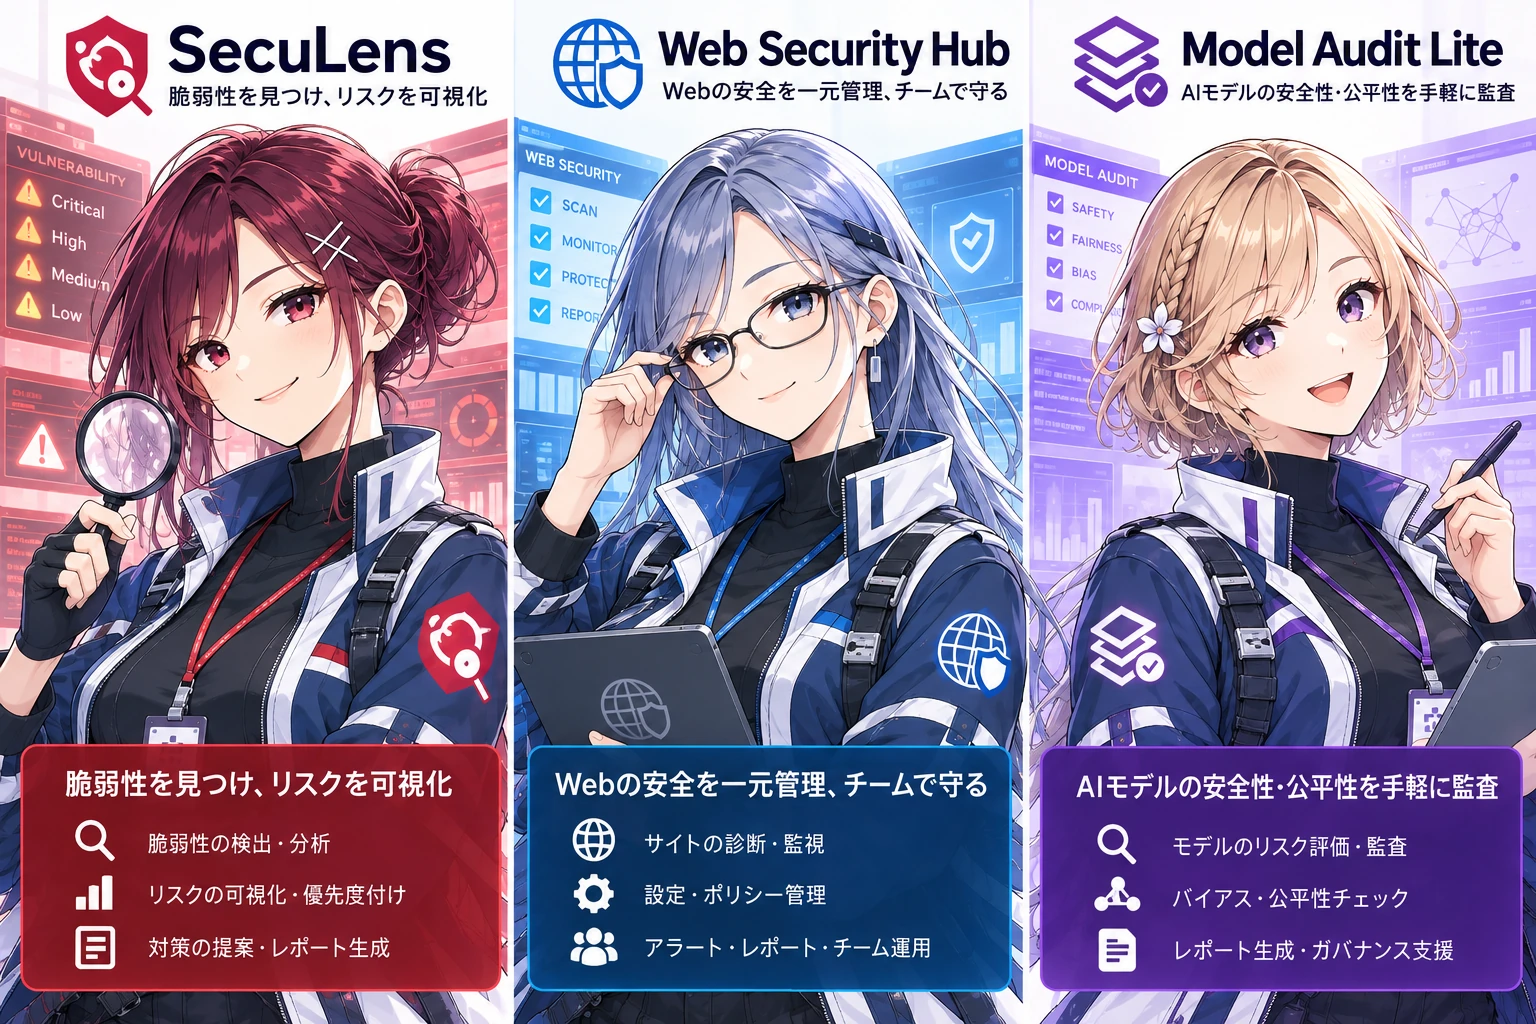
SBOMの脆弱性とライセンスを、根拠付きで評価。
紹介を見る ブラウザー操作から、Web診断と回帰テストへ。
紹介を見る モデルの配布ファイルや変換の整合性を軽量に点検。
紹介を見るイラストは各アプリの紹介イメージです。機能・対応範囲は、それぞれの紹介をご覧ください。